



Somos uma loja virtual especializada na venda de apostilas para concursos. Com uma trajetória consolidada, oferecemos uma extensa variedade de materiais de estudo de alta qualidade, desenvolvidos por especialistas renomados no ramo. Nossas apostilas são reconhecidas por proporcionar conteúdo superior, elaborado por professores experientes e constantemente atualizado para atender às demandas dos concursos mais recentes.



-
R$ 41,60

-
R$ 52,00

-
- 1x de R$ 52,00 sem juros
- 2x de R$ 26,00 sem juros
- 3x de R$ 17,33 sem juros
-
- 1x de R$ 52,00 sem juros
- 2x de R$ 27,17
- 3x de R$ 18,38


Painel Oficial de Atualizações
✔️ Monitoramento Ativo: Fique por dentro de cada publicação oficial e retificação.
🔔 Avisos de Editais: Receba atualizações cruciais e prazos importantes.
⚡ Informações em Tempo Real: Nossa equipe confere e atualiza diariamente.
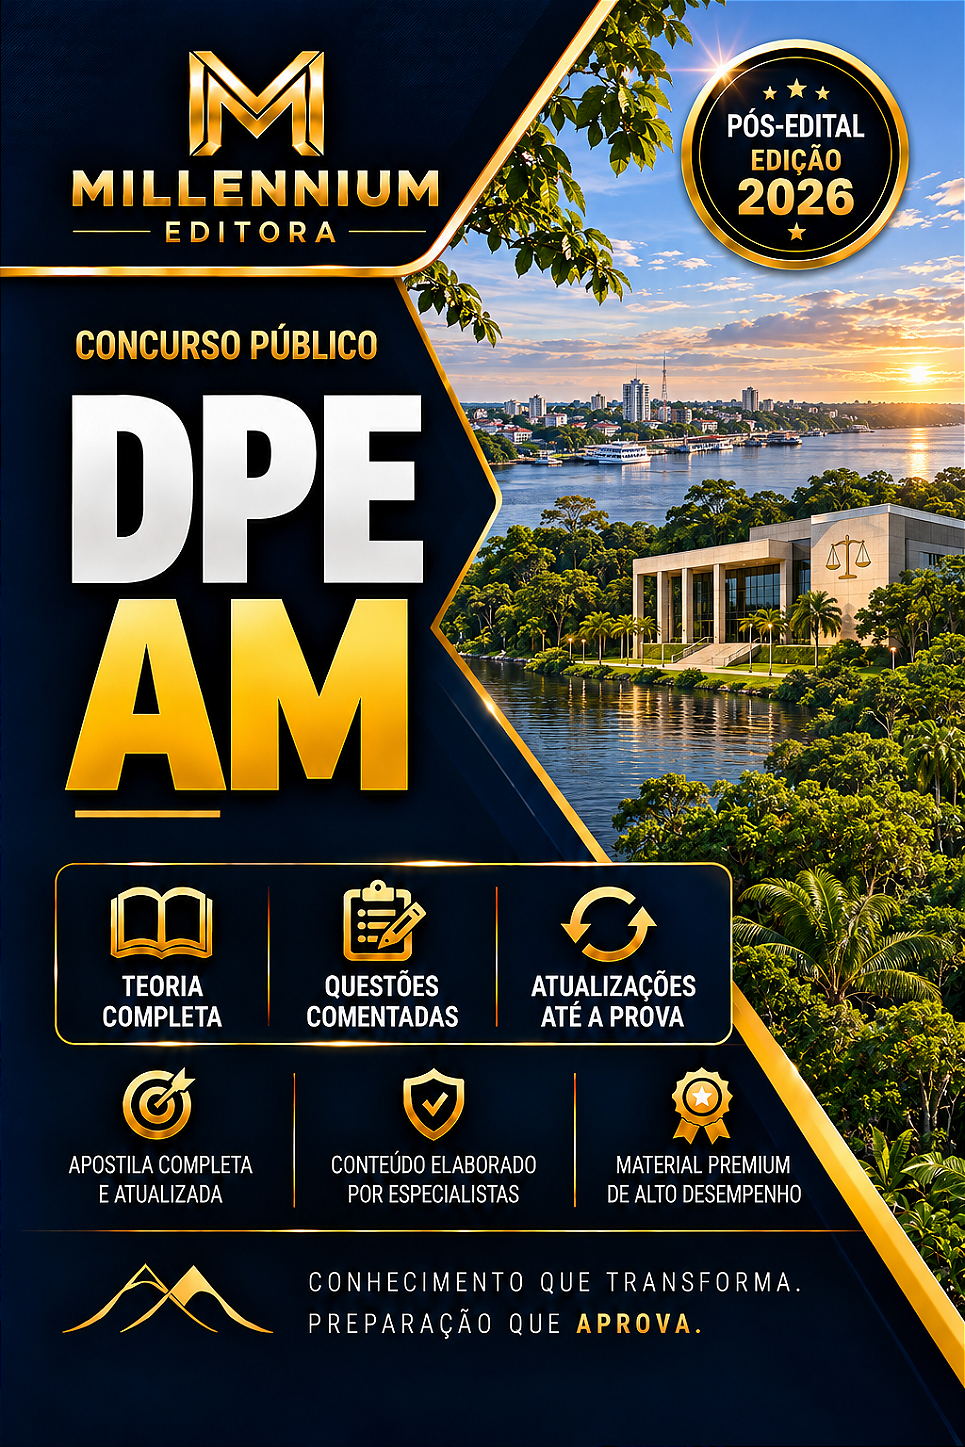
Apostila DPE AM 2026 - Analista em Gestão Especializado em Tecnologia da Informação de Defensoria - Analista de Segurança da Informação
Concurso Público | Material Pós-Edital Completo
Material atualizado para ANALISTA EM GESTÃO ESPECIALIZADO EM TECNOLOGIA DA INFORMAÇÃO DE DEFENSORIA – ANALISTA DE SEGURANÇA DA INFORMAÇÃO, conforme o novo edital oficial organizado pela banca FCC, com teoria direcionada e conteúdo estratégico para a sua aprovação.
O Concurso da DPE AM 2026 trouxe várias oportunidades distribuídas em diversos cargos. Este material foi desenvolvido especificamente para os candidatos ao cargo de Analista em Gestão Especializado em Tecnologia da Informação de Defensoria - Analista de Segurança da Informação. Se você não quer perder tempo e precisa estudar exatamente o que vai cair, aqui você encontra um guia completo, direto ao edital e focado no perfil de cobrança da banca.
📌 INFORMAÇÕES DO CONCURSO DO DPE AM 2026
- ✔ Concurso: DPE AM
- ✔ Banca: FCC
- ✔ Vagas: 5 + CR
- ✔ Escolaridade: Superior
- ✔ Inscrições: 30/11 a 04/01/2027
- ✔ Prova Objetiva: 07/03/2027
- ✔ Formato: PDF Digital
- ✔ Volume: 620 páginas
- ✔ Acesso: Link por e-mail
🚀 POR QUE ESTE MATERIAL É DIFERENTE?
- 🎯 Foco na Banca: Conteúdo 100% alinhado ao estilo de provas da FCC.
- ✂️ Sem Enrolação: Foco no que realmente tem chances de cair na prova.
- 🧠 Didática: Estrutura organizada para leitura fluida, facilitando o estudo.
- 📈 Para todos os níveis: Ideal para quem está começando do zero ou apenas revisando os Conhecimentos Específicos.
- 🔄 Garantia de Atualização: Conteúdo fechado e revisado conforme o edital oficial de 2026.
📚 CONTEÚDO PROGRAMÁTICO
Língua Portuguesa: Ortografia e acentuação. Emprego do sinal indicativo de crase. Compreensão e interpretação de textos de gêneros variados. Relação do texto com seu contexto histórico. Denotação e conotação. Discurso direto, discurso indireto e discurso indireto livre. Intertextualidade. Figuras de linguagem. Morfossintaxe. Elementos estruturais e processos de formação de palavras. Sinonímia e antonímia. Pontuação. Pronomes. Concordância nominal e concordância verbal. Flexão nominal e flexão verbal. Vozes do verbo. Correlação de tempos e modos verbais. Regência nominal e regência verbal. Coordenação e subordinação. Conectivos. Redação (confronto e reconhecimento de frases corretas e incorretas; organização e reorganização de orações e períodos; equivalência e transformação de estruturas).
Legislação da Defensoria: A: Constituição Federal (arts. 5º, 37 e 134). Lei Complementar Federal nº 80/1994. Emenda Constitucional nº 45/2004. Emenda Constitucional nº 80/2014. Constituição do Estado do Amazonas. Lei Complementar n.º 01/1990. Lei n.º 1.762/1986. Lei n.º 4.077/2014 e suas alterações. Demais normas estaduais pertinentes à organização da DPE-AM.
Conhecimentos Jurídicos e Institucionais: S: Fundamentos Constitucionais. Organização da Defensoria Pública do Amazonas. Atuação Institucional. Princípios Institucionais e Atuação Extrajudicial. Ética Institucional. Direito Antidiscriminatório: Igualdade formal, proibição de discriminação, direito à diferença, políticas de distribuição e reconhecimento, igualdade material, discriminação positiva e ações afirmativas, justiça, solidariedade e desenvolvimento sustentável. Justiça social, inclusão social e participação: políticas públicas voltadas à equidade de raça e gênero, população LGBTQIAPN+ e pessoas com deficiência.
Conhecimentos Específicos: Fundamentos de Segurança da Informação: Confidencialidade, integridade, disponibilidade, autenticidade e irretratabilidade. Ameaças, vulnerabilidades, riscos, impactos e controles de segurança. Princípio do menor privilégio, segregação de funções, defesa em profundidade e Zero Trust. Segurança física e lógica. Segurança preventiva, detectiva e corretiva. Arquitetura e camadas de proteção. Governança e Gestão de Segurança da Informação: Políticas, normas, procedimentos, padrões e controles de segurança. Estrutura, papéis e responsabilidades em segurança da informação. Elaboração, implantação, revisão e manutenção de políticas e normas. Indicadores, métricas, conformidade e melhoria contínua. Sistema de Gestão de Segurança da Informação (SGSI). Normas, Frameworks e Boas Práticas 2022 c/ Emenda 1:2024; ABNT NBR ISO/IEC 27002:2022; ABNT NBR ISO/IEC 27005:2023; ABNT NBR ISO/IEC 27035-1:2023; ABNT NBR ISO/IEC 27701:2026. NIST Cybersecurity Framework (CSF). CIS Controls v8.1. Gestão de Riscos de Segurança da Informação: Identificação de ativos, ameaças, vulnerabilidades, probabilidades, impactos e controles. Identificação, análise, avaliação, priorização, tratamento, aceitação e monitoramento de riscos. Risco inerente e residual. Análise qualitativa e quantitativa. Matrizes e critérios de risco. Planos de tratamento. Avaliação da eficácia dos controles. Riscos relacionados a redes, sistemas, aplicações, dados, infraestrutura, usuários, fornecedores e serviços de tecnologia. Avaliação de Maturidade em Segurança da Informação: Modelos e níveis de maturidade. Diagnóstico de processos e controles. Levantamento de evidências. Indicadores de maturidade. Gestão de Ativos e Classificação da Informação: Identificação, inventário, classificação, criticidade, propriedade e responsabilidade sobre ativos de informação. Inventário de hardware, software, sistemas, serviços, dispositivos e ativos de rede. Classificação e tratamento da informação. Ciclo de vida da informação. Armazenamento, transmissão, compartilhamento, retenção e descarte seguro. Proteção de informações sensíveis e sigilosas. Gestão de Vulnerabilidades e Atualizações de Segurança: Identificação, análise, classificação, priorização, correção e monitoramento de vulnerabilidades. CVE, CVSS e conceitos associados. Scanners de vulnerabilidades. Varreduras autenticadas e não autenticadas. Falsos positivos e falsos negativos. Priorização baseada em risco. Gestão de patches e atualizações. Hardening e baselines de segurança. Validação das correções e retestes. Vulnerabilidades em redes, servidores, sistemas operacionais, aplicações, bancos de dados, equipamentos de rede e ambientes em nuvem. Ferramentas de análise de vulnerabilidades, tais como Nessus, Greenbone/OpenVAS, Qualys ou similares. Testes e Avaliações de Segurança: Planejamento e execução de testes de segurança em sistemas, aplicações, servidores e redes. Testes de intrusão. Reconhecimento, descoberta, enumeração, identificação e exploração controlada de vulnerabilidades. Testes de caixa-preta, caixa-cinza e caixa-branca. Validação de vulnerabilidades. Regras de engajamento, definição de escopo, autorização e documentação dos testes. Análise dos resultados, classificação de criticidade, elaboração de relatórios técnicos e recomendação de medidas corretivas e preventivas. Segurança de Redes e Infraestrutura: Fundamentos dos modelos OSI e TCP/IP aplicados à segurança. IPv4 e IPv6. LAN, WAN e WLAN. VLAN, segmentação e microssegmentação. DMZ. NAT. Segurança de perímetro e de redes internas. Arquiteturas seguras de rede. Zonas de segurança e isolamento de ambientes. Controle e filtragem de tráfego. Listas de controle de acesso (ACL). Proteção de redes administrativas, redes de usuários, servidores e serviços expostos à Internet. Protocolos e Serviços de Rede com Foco em Segurança: TCP, UDP, ICMP, ARP, DNS, DHCP, HTTP/HTTPS, SMTP, IMAP, POP3, FTP/SFTP, SSH, SNMP, NTP, SMB, LDAP/LDAPS, RADIUS, Kerberos, IPsec e TLS. Portas e serviços de rede. Configuração e utilização segura de protocolos. Riscos de protocolos obsoletos ou inseguros. Ataques de sniffing, spoofing, poisoning, Man-in-the-Middle, replay, hijacking e negação de serviço. Firewalls e Dispositivos de Segurança de Rede: Firewalls de rede e de host. Stateful firewall e Next Generation Firewall (NGFW). Regras, objetos, políticas, zonas de segurança e NAT. Controle de aplicações e filtragem de tráfego. Revisão e otimização de regras. Alta disponibilidade. Web Application Firewall (WAF). Proxies. Sistemas de Detecção e Prevenção de Intrusão (IDS/IPS). Detecção por assinaturas, anomalias e comportamento. Configuração, monitoramento, administração e manutenção dos dispositivos de segurança. VPN, Controle de Acesso à Rede e Redes Sem Fio: VPN site-to-site e de acesso remoto. IPsec e VPN baseadas em TLS. Autenticação multifator em acessos remotos. Network Access Control (NAC). IEEE 802.1X. RADIUS. Avaliação de postura de dispositivos. Quarentena e segmentação dinâmica. Segurança de redes Wi-Fi. WPA2 e WPA3. Monitoramento e Análise de Tráfego de Rede: Captura, inspeção e análise de pacotes. Análise de fluxos e conexões de rede. NetFlow e tecnologias equivalentes. Identificação de padrões anômalos, comunicações suspeitas e atividades maliciosas. Cabeçalhos, sessões e protocolos. Filtros de captura e análise. Wireshark, tcpdump e ferramentas similares. Monitoramento de origens, destinos, portas, protocolos, conexões e utilização da rede. Segurança de Sistemas Operacionais e Servidores: Hardening de sistemas Windows e Linux. Configuração segura de estações de trabalho e servidores. Contas, grupos, privilégios, permissões serviços, processos e sistemas de arquivos. Desativação de serviços desnecessários. Firewalls de host. Logs e auditoria. Atualizações e patches. Administração remota segura. Proteção contra elevação de privilégios, persistência e movimentação lateral. Windows Server e distribuições Linux em versões mais recentes. Active Directory, LDAP e Serviços de Identidade: Arquitetura e segurança do Active Directory. Domínios, florestas, relações de confiança, unidades organizacionais e políticas de grupo – GPO. Contas e grupos privilegiados. Delegação administrativa. Kerberos, NTLM, LDAP e LDAPS. Proteção de controladores de domínio. Auditoria de autenticações e alterações. Ataques comuns contra serviços de diretório e respectivas medidas de prevenção e mitigação. Gestão de Identidades e Acessos: Identity and Access Management (IAM). Identificação, autenticação, autorização e responsabilização. Gestão do ciclo de vida das identidades. Provisionamento e desprovisionamento. Princípio do menor privilégio. Segregação de funções. RBAC e ABAC. Autenticação multifator (MFA). Single Sign-On (SSO). Federação de identidades. SAML, OAuth 2.0 e OpenID Connect. Gestão de contas privilegiadas e de serviço. Revisão e auditoria periódica de acessos. Conceitos de Privileged Access Management (PAM). Criptografia e Proteção de Dados: Criptografia simétrica e assimétrica. Algoritmos e conceitos fundamentais. Funções hash. Integridade e autenticidade. Assinaturas digitais. Certificados digitais. Infraestrutura de Chaves Públicas (PKI). Autoridades certificadoras e cadeia de certificação. Gestão, armazenamento, rotação e revogação de chaves e certificados. Proteção de dados em repouso e em trânsito. TLS e protocolos criptográficos vigentes. Criptografia de discos, arquivos, bancos de dados e comunicações. Segurança de Dados e Prevenção de Vazamentos: Controle de acesso a dados. Classificação e proteção de informações sensíveis e sigilosas. Criptografia, mascaramento, anonimização, pseudonimização e tokenização. Proteção de dados em uso, em trânsito e em repouso. Monitoramento de acesso e utilização. Prevenção contra alteração, destruição, exposição, perda e vazamento de informações. Conceitos e mecanismos de Data Loss Prevention (DLP). Segurança no armazenamento, transmissão, compartilhamento, retenção e descarte dos dados. Segurança de Bancos de Dados: Controle de acesso e privilégios. Contas administrativas. Segregação de funções. Auditoria de acessos e operações. Criptografia e mascaramento. Gestão segura de credenciais. Segurança das conexões. Hardening de SGBDs. Proteção contra injeção SQL. Monitoramento de atividades. Backup e recuperação segura de bases de dados. Segurança de Aplicações, Serviços Web e APIs: Princípios de desenvolvimento seguro e Security by Design. Segurança no ciclo de desenvolvimento de sistemas. Validação de entradas e saídas. Autenticação, autorização, gerenciamento de sessões e proteção de credenciais. OWASP Top 10:2025. Segurança de APIs REST. OAuth 2.0 e OpenID Connect. Controle de acesso, validação de entradas, gerenciamento de tokens, rate limiting, gerenciamento de segredos, logs e monitoramento de APIs. Conceitos e utilização de WAF. Segurança de Endpoints e Proteção contra Código Malicioso: Antivírus, antimalware, Endpoint Detection and Response (EDR) e Extended Detection and Response (XDR). Firewall de host. Controle de aplicações, dispositivos e mídias removíveis. Telemetria e análise comportamental. Isolamento de dispositivos comprometidos. Vírus, worms, trojans, ransomware, spyware, rootkits, backdoors e botnets. Proteção de estações e servidores contra códigos maliciosos. Monitoramento de Segurança, Logs e SIEM: Monitoramento contínuo de redes, sistemas, aplicações, endpoints e serviços. Geração, coleta, normalização, centralização, armazenamento, correlação, análise e retenção de logs. Trilhas de auditoria. Proteção da integridade dos registros. Sincronização de tempo. Definição de regras, alertas, dashboards e casos de uso. Identificação de comportamentos anômalos. Indicadores de comprometimento (IoC). Indicadores de ataque (IoA). Security Information and Event Management (SIEM). Conceitos de Splunk, IBM QRadar, Elastic Security e soluções equivalentes. Ameaças e Técnicas de Ataque: Engenharia social, phishing, spear phishing, spoofing, força bruta, password spraying, credential stuffing, exploração de vulnerabilidades, elevação de privilégios, persistência, movimentação lateral, comando e controle, exfiltração, DoS e DDoS. Táticas, técnicas e procedimentos de atacantes (TTPs). Reconhecimento dos comportamentos associados aos principais vetores de ataque e respectivas medidas de prevenção, detecção e mitigação. Inteligência de Ameaças e Acompanhamento de Vulnerabilidades Emergentes: Threat Intelligence. Fontes de inteligência. Indicadores de comprometimento. Táticas, técnicas e procedimentos. MITRE ATT&CK, versão vigente. Acompanhamento de novas vulnerabilidades, exploits, campanhas maliciosas, técnicas de invasão e boletins de segurança de fabricantes e organizações especializadas. Avaliação da aplicabilidade das vulnerabilidades ao ambiente. Identificação de ativos afetados. Priorização de correções e implementação de medidas emergenciais de mitigação. Gestão e Resposta a Incidentes de Segurança: Preparação, identificação, análise, classificação, contenção, erradicação, recuperação e lições aprendidas. Planos e procedimentos de resposta a incidentes. Critérios de severidade. Comunicação, registro e escalonamento. Investigação técnica. Análise de causa raiz. Preservação de evidências. Indicadores de comprometimento. Elaboração de relatórios. Definição e acompanhamento de medidas corretivas e preventivas. Noções de Forense Computacional: Identificação, coleta, preservação e análise inicial de evidências digitais. Cadeia de custódia. Integridade de evidências. Hashes. Dados voláteis e não voláteis. Imagens forenses. Análise de discos, memória, logs e tráfego de rede. Construção de linha do tempo e documentação de evidências relacionadas a incidentes. Backup, Recuperação, Continuidade e Resiliência: Estratégias de backup. Backups completo, incremental e diferencial. Políticas de armazenamento e retenção. Cópias offline, externas e imutáveis. Proteção de backups contra acesso não autorizado e ransomware. Criptografia e segregação. Testes de restauração e validação da integridade. Recovery Point Objective (POR) e Recovery Time Objective (RTO). Continuidade de negócios, recuperação de desastres, redundância, alta disponibilidade e planos de contingência. Segurança em Computação em Nuvem: Modelos de serviço IaaS, PaaS e SaaS. Modelos de implantação. Modelo de responsabilidade compartilhada. Gestão de identidades e acessos. Privilégio mínimo e autenticação multifator. Redes virtuais, segmentação e controles de tráfego. Configuração segura de serviços e armazenamento. Criptografia, gestão de chaves e segredos. Logs, auditoria e monitoramento. Proteção de workloads e dados. Backup e recuperação em nuvem. Segurança nos principais provedores de serviços em nuvem, incluindo AWS, Microsoft Azure e Google Cloud, considerando serviços e funcionalidades vigentes. Segurança Física e Ambiental: Controle de acesso físico a instalações, salas técnicas, datacenters, racks, servidores e equipamentos de rede. Identificação, registro e monitoramento de acessos. Proteção contra furto, violação, sabotagem e eventos ambientais. Energia, climatização, prevenção contra incêndio e redundância. Segurança de mídias e equipamentos. Descarte e reutilização segura. Proteção física de interfaces e dispositivos administrativos. Proteção de Dados Pessoais e Legislação Aplicada: Lei nº 13.709/2018 – Lei Geral de Proteção de Dados Pessoais (LGPD) e alterações posteriores. Princípios, fundamentos, conceitos e bases legais. Dados pessoais e dados pessoais sensíveis. Direitos dos titulares. Agentes de tratamento. Segurança e boas práticas. Medidas técnicas e administrativas de proteção. Incidentes envolvendo dados pessoais. Anonimização e pseudonimização. Privacy by Design e Privacy by Default. Regulamentação da Autoridade Nacional de Proteção de Dados (ANPD) aplicável à segurança da informação, proteção de dados e comunicação de incidentes. Auditoria e Conformidade em Segurança da Informação: Trilhas de auditoria. Coleta e preservação de evidências. Avaliação de aderência a políticas, normas, procedimentos e controles. Identificação e tratamento de não conformidades. Recomendações e planos de ação. Monitoramento de achados. Apoio a auditorias internas e externas. Avaliação da eficácia dos controles de segurança. Gestão de Configuração e Mudanças com Foco em Segurança: Baselines de configuração segura. Controle, registro e revisão de configurações. Identificação de desvios. Hardening. Gestão de patches, firmware e versões. Avaliação dos riscos associados a mudanças. Testes, aprovação, documentação, implantação, validação e plano de reversão. Backup e versionamento de configurações de equipamentos e sistemas. Ferramentas e Soluções de Segurança da Informação: Conceitos, finalidades, configuração, operação, integração e monitoramento de firewalls, NGFW, IDS/IPS, WAF, VPN, NAC, proxies, antivírus, EDR/XDR, SIEM, IAM, PAM, DLP, scanners de vulnerabilidades e ferramentas de análise de tráfego. Utilização de ferramentas equivalentes e versões suportadas pelos respectivos fabricantes ou mantenedores. Documentação Técnica, Relatórios e Recomendações de Segurança: Elaboração de relatórios de análise de riscos, vulnerabilidades, testes de segurança, incidentes, auditorias e avaliações de maturidade. Registro e organização de evidências. Classificação de criticidade. Análise de impacto. Recomendações e planos de ação. Elaboração e revisão de políticas, normas, manuais, procedimentos, pareceres e documentos técnicos relacionados à segurança da informação. Conscientização e Boas Práticas de Segurança: Cultura de segurança da informação. Orientação e treinamento de usuários e equipes técnicas. Engenharia social e phishing. Uso seguro de credenciais, e-mail, internet, dispositivos, sistemas e informações. Proteção contra incidentes relacionados ao fator humano. Responsabilidade, confidencialidade e uso adequado dos recursos tecnológicos e das informações institucionais. Fundamentos do COBIT (objetivos de controle, governança de TI, alinhamento entre TI e negócio). Lei nº 13.709/2018 – Lei Geral de Proteção de Dados Pessoais (LGPD).Inglês técnico.
Produtos relacionados
-
 Apostila DPE PB 2026 Analista da Defensoria - Segurança da Informação
R$ 120,00R$ 48,00até 3x de R$ 16,00 sem jurosou R$ 38,40 via Pix60% Desconto -
 Apostila DPE AM 2026 Analista de Infraestrutura
R$ 130,00R$ 52,00até 3x de R$ 17,33 sem jurosou R$ 41,60 via Pix60% Desconto -
 Apostila DPE AM 2026 Analista de Service Desk
R$ 130,00R$ 52,00até 3x de R$ 17,33 sem jurosou R$ 41,60 via Pix60% Desconto -
 Apostila DPE AM 2026 Arquivologia
R$ 130,00R$ 52,00até 3x de R$ 17,33 sem jurosou R$ 41,60 via Pix60% Desconto
-
- CÂMARA DE CRISTALINA GO
- Concursos
- DPE AM
- IPAM RO
- PREFEITURA DE BLUMENAU SC
- PREFEITURA DE TIJUCAS SC
- ABDI
- ABGF
- AGEPAR
- ÁGUA DE IVOTI RS
- AgSUS
- ALECE
- ALEPA
- ALPREV
- BANESTES
- BEBEDOUROPREV SP
- CAER RR
- CAU AP
- CAU TO
- CÂMARA DOS DEPUTADOS 2026
- CÂMARA GOVERNADOR VALADARES MG
- CÂMARA DE CUIABÁ MT
- CÂMARA DE CURITIBANOS SC
- CÂMARA DE RIO VERDE GO
- CÂMARA DE JOINVILLE SC
- CÂMARA DE PONTA PORÃ MS
- CÂMARA DE RIO BRANCO AC
- CÂMARA DE RIO DAS OSTRAS RJ
- CASAN SC
- CAU SP
- CELESC
- CGU
- CESAMA MG
- CREMERS
- CRECI ES
- CIDASG MG
- CIDENNF
- CISAMAVI SC
- COMPANHIA DOCAS DO PARÁ
- CONCURSO UNIFICADO PI
- CONSUD PR
- CONTER DF
- CRA RJ
- CRA AM
- CRA PR
- CRA RS
- CRBio 01
- CREA MG
- CREA RO
- CRECI SP
- CREF 16
- CREF 15 PI
- CREF 21 MA
- CREF 22 ES
- CREMERJ
- CRO SE
- CRQ 5 RS
- CRQ 9 PR
- DATAPREV
- DEMHAB RS
- DMAE UBERLÂNDIA MG
- DPE PB
- DP DF
- EEAR
- EMATER MG
- EPAGRI SC
- EPTC RS
- ESFCEx
- DETRAN AL
- FHCGV PA
- FUNDAÇÃO INOVERSASUL
- FUNDAÇÃO FLORESTAL SP
- FUMEP MG
- HOSPITAL ODILON BEHRENS MG
- IBGE
- IDAF ES
- IFMT
- IFAP
- IFPA
- IFPI
- IFSC
- INB
- IME
- IPA SP
- IPECE
- IPE PREV RS
- ISS MANAUS
- ITABIRAPREV
- MANAUSPREV
- MARINHA QATP
- MARINHA QTIP
- NAV BRASIL
- PC BA
- PC PE
- PC PR
- PERÍCIA OFICIAL MA
- PETROBRAS
- PND
- POLÍCIA PENAL RS
- PREFEITURA CONCEIÇÃO DO MATO DENTRO MG
- PREFEITURA DE ABAETETUBA PA
- PREFEITURA DE ACARAÚ CE
- PREFEITURA DE ALAGOINHA BA
- PREFEITURA DE ALCOBAÇA BA
- PREFEITURA DE ANCHIETA ES
- PREFEITURA DE ANDRADINA SP
- PREFEITURA DE ARACATI CE
- PREFEITURA DE APARECIDA DE GOIÂNIA GO
- PREFEITURA DE ARAGUAÍNA TO
- PREFEITURA DE BARCARENA PA
- PREFEITURA DE BEBEDOURO SP
- PREFEITURA DE BELO JARDIM PE
- PREFEITURA DE BURITICUPU MA
- PREFEITURA DE CAÇAPAVA SP
- PREFEITURA DE CAJAMAR SP
- PREFEITURA DE CAMPINA GRANDE PB 2026
- PREFEITURA DE CAMPO ALEGRE AL
- PREFEITURA DE CANELA RS
- PREFEITURA DE CANGUÇU RS
- PREFEITURA DE CARUARU PE
- PREFEITURA DE CATU BA
- PREFEITURA DE CEDRO PE
- PREFEITURA DE CHAPADA DOS GUIMARÃES MT
- PREFEITURA DE CONTAGEM MG
- PREFEITURA DE CRISTALINA GO
- PREFEITURA DE CUBATÃO SP
- PREFEITURA DE CURITIBA PR
- PREFEITURA DE DIADEMA SP
- PREFEITURA DE DORES DO INDAIÁ MG
- PREFEITURA DE EMBAÚBA SP
- PREFEITURA DE EMBU DAS ARTES SP
- PREFEITURA DE FOZ DO IGUAÇU PR
- PREFEITURA DE FLORESTA PE
- PREFEITURA DE FRANCA SP
- PREFEITURA DE GASPAR SC
- PREFEITURA DE GROAÍRAS CE
- PREFEITURA DE GUAPIMIRIM RJ
- PREFEITURA DE ILHABELA SP
- PREFEITURA DE IPATINGA MG
- PREFEITURA DE ITAJAÍ SC
- PREFEITURA DE LAGOA DA PRATA MG
- PREFEITURA DE LAGOA SANTA MG
- PREFEITURA DE MARCO CE
- PREFEITURA DE MOGI MIRIM SP
- PREFEITURA DE NOVO HAMBURGO RS
- PREFEITURA DE OTACÍLIO COSTA SC
- PREFEITURA DE PAULÍNIA SP
- PREFEITURA DE PONTA GROSSA PR
- PREFEITURA DE POÇO DANTAS PB
- PREFEITURA DE PORTO ALEGRE RS
- PREFEITURA DE PORTO VELHO RO
- PREFEITURA DE PRIMAVERA DO LESTE MT
- PREFEITURA DE SALVADOR BA
- PREFEITURA DE SANTO ÂNGELO RS
- PREFEITURA DE SANTOS SP
- PREFEITURA DE SÃO CARLOS SP
- PREFEITURA DE SAQUAREMA RJ
- PREFEITURA DE SUZANO SP
- PREFEITURA DE TAUBATÉ SP
- PREFEITURA DE TERRA NOVA PE
- PREFEITURA DE TEOTÔNIO VILELA AL
- PREFEITURA DE TRINDADE PE
- PREFEITURA DE VALENÇA RJ
- PREFEITURA DE VOLTA REDONDA RJ
- PREFEITURA DE VOTORANTIM SP
- PREFEITURA DE QUEIMADOS RJ
- PREFEITURA E CÂMARA DE INACIOLÂNDIA GO
- PREFEITURA MUNICIPAL DE SANTA LUZIA MG
- PREVICOM SP
- PROCON AL
- SAAE MT
- SAMASA SC
- SEAD AP
- SEAP MA
- SEAP RN
- SEDES DF
- SEDUC AL
- SEDUC CE
- SEDUC SP
- SEDUC PA
- SEFAZ CE
- SEFAZ SP
- SEFAZ SC
- SEMA MT
- SEPLAG RJ
- SESAU AL
- SESA AP
- SES RJ e IASERJ
- SES TO
- SETEC CAMPINAS SP
- TCE GO
- TCE MA
- TCE SP
- TJ CE
- TJ PB
- TRANSPETRO
- TRF 3
- TRT 4
- TRT 8
- UENP PR
- UEPG
- UFBA
- UFMS
- UFRRJ
- UFPE
- UNICAMP
- USP
Somos uma loja virtual especializada na venda de apostilas para concursos. Com uma trajetória consolidada, oferecemos uma extensa variedade de materiais de estudo de alta qualidade, desenvolvidos por especialistas renomados no ramo. Nossas apostilas são reconhecidas por proporcionar conteúdo superior, elaborado por professores experientes e constantemente atualizado para atender às demandas dos concursos mais recentes.

Editora Millennium - CNPJ: 51.752.501/0001-65 © Todos os direitos reservados. 2026
