


Somos uma loja virtual especializada na venda de apostilas para concursos. Com uma trajetória consolidada, oferecemos uma extensa variedade de materiais de estudo de alta qualidade, desenvolvidos por especialistas renomados no ramo. Nossas apostilas são reconhecidas por proporcionar conteúdo superior, elaborado por professores experientes e constantemente atualizado para atender às demandas dos concursos mais recentes.



-
R$ 46,08

Painel Oficial de Atualizações
✔️ Monitoramento Ativo: Fique por dentro de cada publicação oficial e retificação.
🔔 Avisos de Editais: Receba atualizações cruciais e prazos importantes.
⚡ Informações em Tempo Real: Nossa equipe confere e atualiza diariamente.
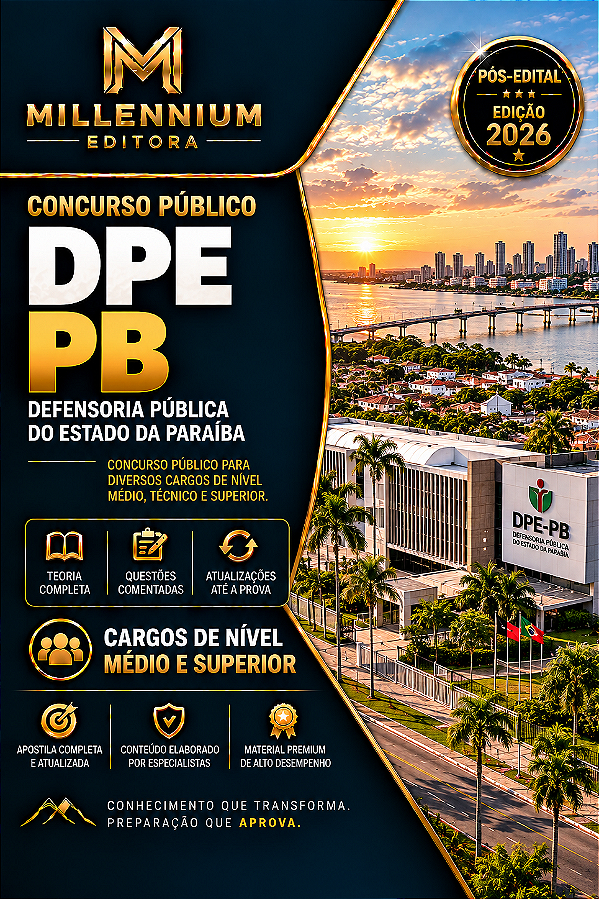
Apostila DPE PB 2026 - Analista da Defensoria - Segurança da Informação
Concurso Público | Material Pós-Edital Completo
Material atualizado para ANALISTA DA DEFENSORIA - SEGURANÇA DA INFORMAÇÃO, conforme o novo edital oficial organizado pela banca FCC, com teoria direcionada e conteúdo estratégico para a sua aprovação.
O Concurso da DPE PB 2026 trouxe várias oportunidades distribuídas em diversos cargos. Este material foi desenvolvido especificamente para os candidatos ao cargo de Analista da Defensoria - Segurança da Informação. Se você não quer perder tempo e precisa estudar exatamente o que vai cair, aqui você encontra um guia completo, direto ao edital e focado no perfil de cobrança da banca.
📌 INFORMAÇÕES DO CONCURSO DO DPE PB 2026
- ✔ Concurso: DPE PB
- ✔ Banca: FCC
- ✔ Vagas: 20
- ✔ Escolaridade: Superior
- ✔ Inscrições: 28/09 a 13/11/2026
- ✔ Prova Objetiva: 28/02/2027
- ✔ Formato: PDF Digital
- ✔ Volume: 620 páginas
- ✔ Acesso: Link por e-mail
🚀 POR QUE ESTE MATERIAL É DIFERENTE?
- 🎯 Foco na Banca: Conteúdo 100% alinhado ao estilo de provas da FCC.
- ✂️ Sem Enrolação: Foco no que realmente tem chances de cair na prova.
- 🧠 Didática: Estrutura organizada para leitura fluida, facilitando o estudo.
- 📈 Para todos os níveis: Ideal para quem está começando do zero ou apenas revisando os Conhecimentos Específicos.
- 🔄 Garantia de Atualização: Conteúdo fechado e revisado conforme o edital oficial de 2026.
📚 CONTEÚDO PROGRAMÁTICO
Língua Portuguesa: Ortografia e acentuação. Emprego do sinal indicativo de crase. Compreensão e interpretação de textos de gêneros variados. Relação do texto com seu contexto histórico. Denotação e conotação. Discurso direto, discurso indireto e discurso indireto livre. Intertextualidade. Figuras de linguagem. Morfossintaxe. Elementos estruturais e processos de formação de palavras. Sinonímia e antonímia. Pontuação. Pronomes. Concordância nominal e concordância verbal. Flexão nominal e flexão verbal. Vozes do verbo. Correlação de tempos e modos verbais. Regência nominal e regência verbal. Coordenação e subordinação. Conectivos. Redação (confronto e reconhecimento de frases corretas e incorretas; organização e reorganização de orações e períodos; equivalência e transformação de estruturas).
Legislação da Defensoria: Constituição Federal (arts. 5º, 37 e 134). Lei Complementar Federal nº 80/1994. Emenda Constitucional nº 45/2004. Emenda Constitucional nº 80/2014. Constituição do Estado da Paraíba (dispositivos relativos à Defensoria Pública). Lei Complementar nº 205/2024. Lei Complementar nº 58/2003. Demais normas estaduais pertinentes à organização da DPE-PB.
Conhecimentos Jurídicos e Institucionias: Fundamentos Constitucionais. Organização da Defensoria Pública da Paraíba. Atuação Institucional. Princípios Institucionais e Atuação Extrajudicial. Ética Institucional.
Conhecimentos do Específicos: Fundamentos de segurança da informação: Confidencialidade, integridade, disponibilidade, autenticidade e irretratabilidade. Ameaças, vulnerabilidades, riscos e impactos. Defesa em profundidade e Zero Trust. Privilégio mínimo, necessidade de conhecimento e redução da superfície de ataque. Arquitetura de segurança da informação: Modelos e camadas de proteção. Segmentação de ambientes. Segurança de perímetro, identidades, aplicações, dados e nuvem. Integração de controles de segurança. Controles preventivos, detectivos e responsivos; baselines e configurações seguras. Governança de segurança da informação: Políticas, normas, procedimentos e controles. Estrutura organizacional de segurança. Indicadores, métricas e melhoria contínua. Gestão de conformidade, exceções e eficácia dos controles de segurança. Normas, frameworks e boas práticas: ABNT NBR ISO/IEC 27001:2024; ABNT NBR ISO/IEC 27002:2022; ABNT NBR ISO/IEC 27701:2026; ABNT NBR ISO/IEC 27005:2023; ISO/IEC 27035-1:2023; CIS Controls v8.x. NIST Cybersecurity Framework e MITRE ATT&CK em nível conceitual. Lei Geral de Proteção de Dados Pessoais – LGPD (Lei nº 13.709/2018 com Redação dada pela Lei nº 13.853/2019). LGPD e proteção de dados pessoais: Princípios, bases legais e tratamento de dados pessoais. Minimização, anonimização, pseudonimização, mascaramento e segurança de dados. Prevenção contra perda de dados (DLP) e proteção de dados em repouso e em trânsito. Gestão de ativos de informação: Inventário, classificação, criticidade, ciclo de vida, proteção e responsabilidades associadas aos ativos. Gestão de riscos de segurança da informação: Identificação, análise, avaliação, tratamento e monitoramento de riscos. Planos de tratamento. Riscos inerente e residual; aceitação de riscos e riscos de terceiros. Gestão de vulnerabilidades: Identificação, análise, priorização e correção de vulnerabilidades. Hardening e gestão de patches. CVE, CWE e CVSS; scanners de vulnerabilidades; validação de correções e testes de segurança. Gestão de incidentes de segurança: Identificação, contenção, erradicação, recuperação e lições aprendidas. Continuidade operacional associada a incidentes. Triagem e classificação de incidentes; playbooks de resposta; CSIRT; exercícios e simulações de resposta. Monitoramento e análise de eventos de segurança: SIEM. Coleta, correlação e análise de logs. Indicadores de comprometimento e resposta a alertas. SOC, SOAR, engenharia de detecção, Cyber Threat Intelligence, IoCs, TTPs e threat hunting. Segurança de redes e infraestrutura: LAN, WAN, WLAN. Segmentação, DMZ, VPN, NAC. Firewalls, IDS/IPS, UTM, WAF, proxies. Protocolos e serviços com foco em segurança: DNS, DHCP, HTTP/HTTPS, SMTP, IMAP, POP3, FTP/SFTP, RADIUS, LDAP, IPsec, SSL/TLS. Gestão de regras de firewall, análise de tráfego e microsegmentação em nível conceitual. Autenticação, controle de acesso e identidades: IAM, RBAC, MFA, SSO, federação de identidades, OAuth 2.0, OpenID Connect, privilégio mínimo e segregação de funções. Gestão de Acesso Privilegiado (PAM), contas privilegiadas, cofres de credenciais e monitoramento de sessões administrativas. Criptografia e proteção de dados: Criptografia simétrica e assimétrica. Hashes, certificados digitais, PKI, assinaturas digitais e gestão de chaves. Ciclo de vida de chaves e certificados e gestão segura de segredos. Segurança de sistemas e serviços corporativos: Hardening de Windows Server e Linux. Segurança de Active Directory e LDAP. Logs e auditoria; Configuração segura, gestão de patches e proteção de contas privilegiadas. Segurança de endpoints: Antivírus, antimalware, EDR/XDR, controle de dispositivos e proteção de estações e servidores. Detecção, investigação, isolamento e resposta a ameaças em endpoints. Segurança de aplicações e serviços web: OWASP Top 10:2025. Segurança de APIs REST. Autenticação, autorização e proteção contra-ataques comuns. Segurança no ciclo de vida de desenvolvimento (SSDLC); secure by design; modelagem de ameaças; SAST, DAST e análise de dependências. Segurança de correio eletrônico: Anti Spam, antivírus, SPF, DKIM e DMARC. Phishing, spoofing e proteção de usuários. Segurança em nuvem: Segurança em ambientes AWS, Azure e Google Cloud. Controle de acesso, monitoramento e proteção de dados. Modelo de responsabilidade compartilhada; gestão de postura de segurança em nuvem; segurança de identidades, workloads e configurações. Backup, continuidade e recuperação com foco em segurança: Integridade, retenção, segregação, proteção contra ransomware e análise qualitativa de backups. RPO e RTO. Análise de Impacto nos Negócios (BIA); testes de restauração e recuperação; backups imutáveis e segregados. Auditoria, conformidade e evidências: Trilhas de auditoria, logs, evidências técnicas, apoio a auditorias e conformidade normativa. Planejamento e execução de auditorias de segurança e tratamento de não conformidades. Segurança em banco de dados: Controle de acesso, auditoria, criptografia, mascaramento e proteção de dados em SGBDs. Ferramentas e soluções de segurança: SIEM, EDR, antivírus, firewall, WAF, IAM, VPN e demais soluções de proteção. XDR, PAM, NAC, DLP, SOAR e scanners de vulnerabilidades. Forense computacional (noções): Preservação de evidências, cadeia de custódia e análise inicial. Aquisição e preservação de evidências digitais; integridade por hashes; coleta e análise de discos, memória, logs e artefatos digitais. Requisitos de segurança em processos e contratações: Segurança da informação em editais, contratos, termos de referência, normas e pareceres técnicos. Requisitos de segurança, privacidade, continuidade, auditoria e resposta a incidentes em soluções e serviços de TIC. Conscientização e orientação em segurança: Boas práticas para usuários e equipes técnicas. Educação em segurança da informação. Governança e gestão de TI aplicadas à segurança: ITIL v4, gestão de mudanças, riscos e conformidade. Atuação institucional: Elaboração de relatórios, pareceres, normas, manuais, contratos e documentos técnicos. Contratações de TI: Planejamento das contratações de soluções de TI. Etapas da Contratação de Soluções de TI. Estudo técnico preliminar (ETP). Termo de Referência (TR) e Projeto Básico. Análise e gestão de riscos. Tipos de Soluções e Modelos de Serviço. Serviços de infraestrutura em nuvem e data center. Serviços gerenciados de TI e outsourcing. Avaliação de requisitos e controles de segurança em aquisições e gestão de riscos de terceiros e fornecedores. Governança, Fiscalização e Gestão de Contratos de TI. Papéis e responsabilidades: gestor, fiscal técnico. Indicadores de nível de serviço (SLAs) e penalidades. Fiscalização técnica de requisitos, controles e níveis de serviço de segurança da informação. Riscos e Controles em Contratações de TI. Identificação, análise e resposta a riscos em contratos de TI. Riscos de segurança da cadeia de suprimentos e de terceiros. Aspectos Técnicos e Estratégicos. Mapeamento e definição de requisitos técnicos e não funcionais. Segurança da informação nos contratos de TI. Requisitos de confidencialidade, integridade, disponibilidade, proteção de dados, auditoria, resposta a incidentes e continuidade. Inglês técnico.
Produtos relacionados
-
 Apostila DPE PB 2026 Analista da Defensoria - Psicólogoou R$ 46,08 via Pix
R$ 120,00R$ 57,6052% Desconto -
 Apostila DPE PB 2026 Analista da Defensoria - Sem Especialidadeou R$ 46,08 via Pix
R$ 120,00R$ 57,6052% Desconto -
 Apostila DPE PB 2026 Analista da Defensoria - Assistente Socialou R$ 46,08 via Pix
R$ 120,00R$ 57,6052% Desconto -
 Apostila DPE PB 2026 Analista da Defensoria - Desenvolvimento de Sistemasou R$ 46,08 via Pix
R$ 120,00R$ 57,6052% Desconto
-
- CÂMARA DE RIO BRANCO AC
- Concursos
- CRA AM
- CREMERJ
- DPE PB
- FHCGV PA
- IFAP
- PREFEITURA DE ANCHIETA ES
- PREFEITURA DE CUBATÃO SP
- PREFEITURA DE QUEIMADOS RJ
- PREFEITURA DE TRINDADE PE
- SESA AP
- ABGF
- AGEPAR
- ÁGUA DE IVOTI RS
- AgSUS
- ALECE
- ALPREV
- BEBEDOUROPREV SP
- CAER RR
- CÂMARA GOVERNADOR VALADARES MG
- CÂMARA DE RIO VERDE GO
- CÂMARA DE CURITIBANOS SC
- CÂMARA DE JOINVILLE SC
- CÂMARA DE PONTA PORÃ MS
- CÂMARA DE RIO DAS OSTRAS RJ
- CASAN SC
- CAU SP
- CELESC
- CESAMA MG
- CREMERS
- CIDASG MG
- CIDENNF
- COMPANHIA DOCAS DO PARÁ
- CONCURSO UNIFICADO PI
- CONSUD PR
- CONTER DF
- CRA RJ
- CRA PR
- CRA RS
- CREA MG
- CREA RO
- CRECI SP
- CREF 15 PI
- CREF 21 MA
- CRQ 5 RS
- DATAPREV
- DEMHAB RS
- DMAE UBERLÂNDIA MG
- EEAR
- EMATER MG
- EPAGRI SC
- EPTC RS
- ESFCEx
- DETRAN AL
- FUNDAÇÃO INOVERSASUL
- FUNDAÇÃO FLORESTAL SP
- FUMEP MG
- HOSPITAL ODILON BEHRENS MG
- IBGE
- IFMT
- IFPI
- IFSC
- IME
- IPECE
- IPE PREV RS
- ISS MANAUS
- ITABIRAPREV
- MANAUSPREV
- MARINHA QATP
- MARINHA QTIP
- NAV BRASIL
- PC BA
- PC PR
- PERÍCIA OFICIAL MA
- PETROBRAS
- PND
- POLÍCIA PENAL RS
- PREFEITURA CONCEIÇÃO DO MATO DENTRO MG
- PREFEITURA DE ABAETETUBA PA
- PREFEITURA DE ACARAÚ CE
- PREFEITURA DE ALAGOINHA BA
- PREFEITURA DE ALCOBAÇA BA
- PREFEITURA DE ANDRADINA SP
- PREFEITURA DE ARACATI CE
- PREFEITURA DE ARAGUAÍNA TO
- PREFEITURA DE BARCARENA PA
- PREFEITURA DE BEBEDOURO SP
- PREFEITURA DE BELO JARDIM PE
- PREFEITURA DE BURITICUPU MA
- PREFEITURA DE CAÇAPAVA SP
- PREFEITURA DE CAJAMAR SP
- PREFEITURA DE CAMPINA GRANDE PB 2026
- PREFEITURA DE CAMPO ALEGRE AL
- PREFEITURA DE CANELA RS
- PREFEITURA DE CANGUÇU RS
- PREFEITURA DE CARUARU PE
- PREFEITURA DE CEDRO PE
- PREFEITURA DE CHAPADA DOS GUIMARÃES MT
- PREFEITURA DE CONTAGEM MG
- PREFEITURA DE CRISTALINA GO
- PREFEITURA DE DIADEMA SP
- PREFEITURA DE DORES DO INDAIÁ MG
- PREFEITURA DE EMBU DAS ARTES SP
- PREFEITURA DE FOZ DO IGUAÇU PR
- PREFEITURA DE FLORESTA PE
- PREFEITURA DE FRANCA SP
- PREFEITURA DE GROAÍRAS CE
- PREFEITURA DE GUAPIMIRIM RJ
- PREFEITURA DE ILHABELA SP
- PREFEITURA DE IPATINGA MG
- PREFEITURA DE ITAJAÍ SC
- PREFEITURA DE MARCO CE
- PREFEITURA DE MOGI MIRIM SP
- PREFEITURA DE NOVO HAMBURGO RS
- PREFEITURA DE OTACÍLIO COSTA SC
- PREFEITURA DE PAULÍNIA SP
- PREFEITURA DE PONTA GROSSA PR
- PREFEITURA DE POÇO DANTAS PB
- PREFEITURA DE PRIMAVERA DO LESTE MT
- PREFEITURA DE SALVADOR BA
- PREFEITURA DE SANTO ÂNGELO RS
- PREFEITURA DE SANTOS SP
- PREFEITURA DE SAQUAREMA RJ
- PREFEITURA DE TAUBATÉ SP
- PREFEITURA DE TERRA NOVA PE
- PREFEITURA DE TEOTÔNIO VILELA AL
- PREFEITURA DE VOLTA REDONDA RJ
- PREVICOM SP
- PROCON AL
- SAAE MT
- SEAP MA
- SEAP RN
- SEDES DF
- SEDUC AL
- SEDUC CE
- SEDUC SP
- SEDUC PA
- SEFAZ CE
- SEFAZ SC
- SEMA MT
- SEPLAG RJ
- SESAU AL
- SES RJ e IASERJ
- SES TO
- SETEC CAMPINAS SP
- TCE GO
- TCE MA
- TCE SP
- TJ CE
- TRANSPETRO
- TRT 8
- UENP PR
- UEPG
- UFRRJ
- UFPE
- UNICAMP
- USP
Somos uma loja virtual especializada na venda de apostilas para concursos. Com uma trajetória consolidada, oferecemos uma extensa variedade de materiais de estudo de alta qualidade, desenvolvidos por especialistas renomados no ramo. Nossas apostilas são reconhecidas por proporcionar conteúdo superior, elaborado por professores experientes e constantemente atualizado para atender às demandas dos concursos mais recentes.

Editora Millennium - CNPJ: 51.752.501/0001-65 © Todos os direitos reservados. 2026
